' fill='%23FBBC05' d='M0 37V11l17 13z'/%3e%3cpath clip-path='url(%23b)' fill='%23EA4335' d='M0 11l17 13 7-6.1L48 14V0H0z'/%3e%3cpath clip-path='url(%23b)' fill='%2334A853' d='M0 37l30-23 7.9 1L48 0v48H0z'/%3e%3cpath clip-path='url(%23b)' fill='%234285F4' d='M48 48L17 24l-4-3 35-10z'/%3e%3c/svg%3e)
Aplicația de Servicii Online pentru Investitori din cadrul Depozitarului Central a fost vizată de un atac informatic care a dus la indisponibilizarea temporară a platformei și la vizualizarea neautorizată a unor date cu caracter personal ale utilizatorilor. Reprezentanții instituției și ai Bursei de Valori București au precizat că operațiunile de registru, decontările și instrumentele financiare deținute nu au fost alterate sau afectate în niciun fel.
Aplicația de Servicii Online pentru Investitori a Depozitarului Central a fost ținta unui atac cibernetic, conform Profit.ro. Incidentul a determinat indisponibilitatea temporară a aplicației, însă nu a produs efecte asupra funcțiilor critice ale instituției. Activitățile de registru și decontare se desfășoară în condiții normale, iar detaliile privind tranzacțiile efectuate și deținerile de instrumente financiare rămân intacte.
Deținătorii de instrumente financiare pot accesa în continuare serviciile furnizate de Depozitarul Central prin canalele convenționale de comunicare. Printre acestea se numără serviciile poștale și cele oferite direct la ghișeul sediului secundar al instituției.
Date personale vizualizate și stadiul investigației
În urma analizei preliminare a incidentului, s-a constatat că atacul informatic a permis vizualizarea anumitor date cu caracter personal folosite în procesul de înrolare sau creare a conturilor de utilizator. Datele expuse includ numele și prenumele, adresa de domiciliu, codul numeric personal (CNP), seria și numărul cărții de identitate, adresa de e-mail, numărul de telefon și codul IBAN. Depozitarul Central a subliniat că aceste informații nu au fost modificate sau alterate.
Instituția a contactat o echipă de specialiști în securitate cibernetică pentru gestionarea situației și a notificat Directoratul Național de Securitate Cibernetică (DNSC) cu privire la atacul înregistrat.
CITEȘTE:
BVB: Începe tranzacționarea titlurilor FIDELIS. Interes masiv pentru maturitatea de 2 ani în lei
Impactul asupra operării Bursei de Valori București
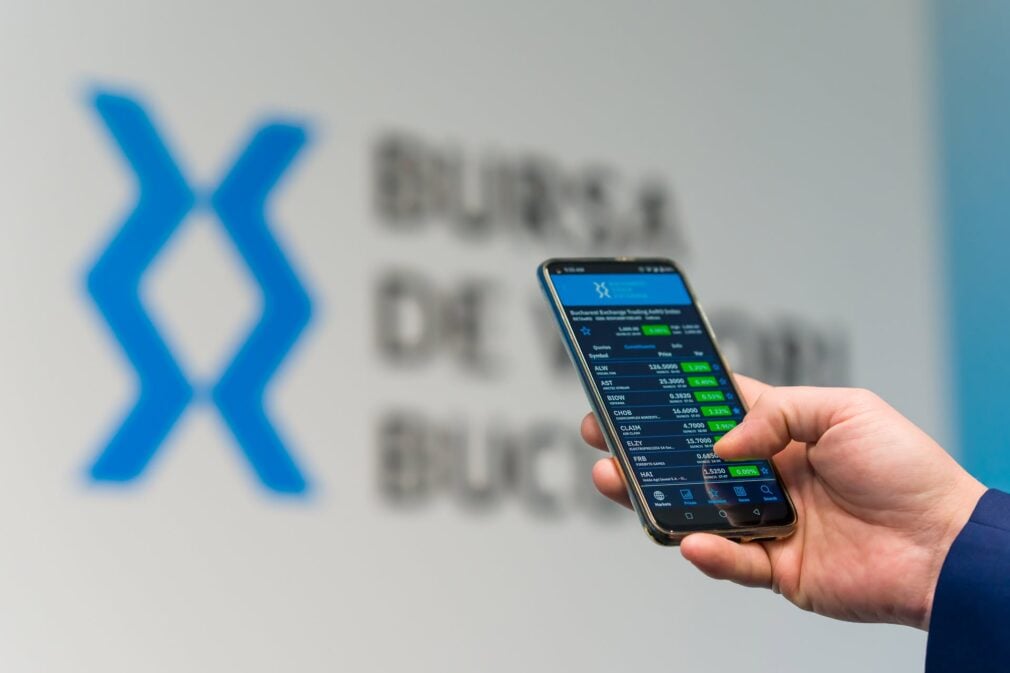
Bursa de Valori București (BVB) a emis o clarificare oficială în care menționează că sistemele sale nu au nicio legătură cu aplicația afectată a Depozitarului Central. Prin urmare, infrastructura IT a bursei nu a fost vizată și nici afectată de acest atac, iar tranzacțiile derulate de brokeri prin intermediul platformelor de tranzacționare se desfășoară fără întrerupere.
Recomandări oficiale de securitate pentru utilizatori
Pentru minimizarea riscurilor de securitate cibernetică și prevenirea eventualelor tentative de fraudă, Depozitarul Central a transmis o serie de recomandări clare pentru toți investitorii înregistrați:
- Schimbarea parolelor de acces, în special în cazurile în care aceleași date de autentificare sunt utilizate pentru mai multe servicii online, deși parolele din aplicație nu au fost accesate în timpul atacului.
- Activarea autentificării în doi pași (2FA) pe toate conturile unde această opțiune este disponibilă.
- Evitarea accesării link-urilor suspecte sau a site-urilor nesecurizate și ignorarea mesajelor nesolicitate primite prin e-mail, SMS sau apeluri telefonice.
- Verificarea atentă a autenticității comunicărilor care pretind că provin din partea Depozitarului Central.
- Protejarea informațiilor personale pe rețelele de socializare și evitarea furnizării de date prin intermediul chestionarelor neoficiale, pentru a preveni atacurile de inginerie socială.
Atacurile cibernetice asupra instituțiilor publice în România s-au intensificat
Incidentul înregistrat la Depozitarul Central survine într-un context în care atacurile cibernetice asupra instituțiilor publice și financiare din România s-au intensificat. Luna trecută, site-ul oficial al Directoratului Național de Securitate Cibernetică a înregistrat dificultăți temporare de accesare din cauza unui volum neobișnuit de mare de solicitări simultane.
Totodată, Guvernul a aprobat recent alocarea a peste 14,7 milioane de lei din Fondul de rezervă pentru acoperirea cheltuielilor salariale din cadrul DNSC. Reprezentanții DNSC au atras atenția că numărul incidentelor de securitate cibernetică din anul curent este aproape dublu față de cel înregistrat pe parcursul întregului an 2025, fiind necesară atragerea urgentă de experți în domeniu.