' fill='%23FBBC05' d='M0 37V11l17 13z'/%3e%3cpath clip-path='url(%23b)' fill='%23EA4335' d='M0 11l17 13 7-6.1L48 14V0H0z'/%3e%3cpath clip-path='url(%23b)' fill='%2334A853' d='M0 37l30-23 7.9 1L48 0v48H0z'/%3e%3cpath clip-path='url(%23b)' fill='%234285F4' d='M48 48L17 24l-4-3 35-10z'/%3e%3c/svg%3e)
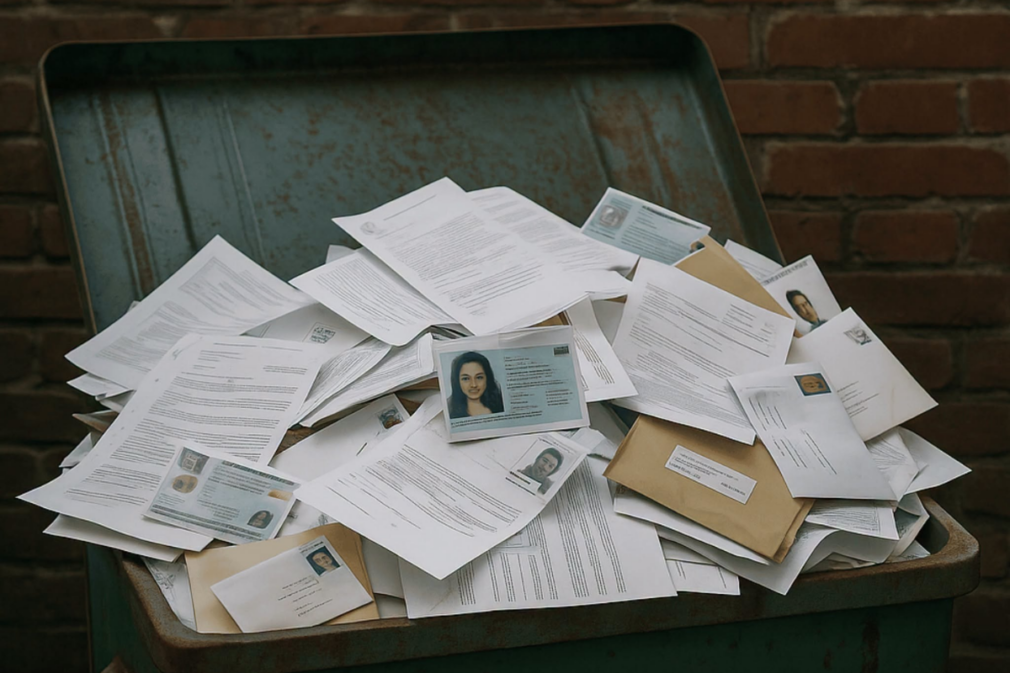
Documentele, hard disk-urile vechi, stick-urile USB sau alte echipamente aruncate fără măsuri de siguranță pot deveni o sursă de informații pentru atacatori. Directoratul Național de Securitate Cibernetică (DNSC) avertizează că datele eliminate necorespunzător pot fi recuperate și folosite pentru fraude sau atacuri informatice.
Metoda este cunoscută sub numele de „Dumpster Diving” și presupune căutarea unor informații utile printre obiecte sau date considerate deja inutile. Atacatorii nu urmăresc doar sistemele informatice. Ei pot profita și de documente tipărite, dispozitive de stocare sau echipamente IT scoase din uz.
„În lumea atacurilor cibernetice, nu doar sistemele digitale sunt vizate. Informațiile eliminate necorespunzător, fie că vorbim despre documente printate, hard disk-uri vechi sau fișiere șterse fără măsuri de siguranță, pot deveni o mină de aur pentru atacatori”, avertizează DNSC.
Printre materialele care pot conține informații utile se numără facturile, notițele scrise de mână, stick-urile USB sau calculatoarele vechi. Acestea pot păstra date personale, parole ori informații confidențiale. Dacă sunt recuperate, datele pot fi folosite în scopuri frauduloase.
Cum pot fi protejate datele înainte de aruncare
DNSC recomandă distrugerea completă a documentelor care conțin informații sensibile.
În cazul fișierelor digitale, acestea trebuie șterse înainte ca dispozitivele să fie eliminate. Echipamentele ar trebui și resetate, astfel încât datele să nu mai poată fi accesate ușor. De asemenea, documentele și dispozitivele vechi nu trebuie lăsate nesupravegheate în spații accesibile publicului.
„Datele vechi pot fi piesele lipsă dintr-un atac reușit. Asigură-te că nu oferi involuntar acces la informații critice”, transmite DNSC.