' fill='%23FBBC05' d='M0 37V11l17 13z'/%3e%3cpath clip-path='url(%23b)' fill='%23EA4335' d='M0 11l17 13 7-6.1L48 14V0H0z'/%3e%3cpath clip-path='url(%23b)' fill='%2334A853' d='M0 37l30-23 7.9 1L48 0v48H0z'/%3e%3cpath clip-path='url(%23b)' fill='%234285F4' d='M48 48L17 24l-4-3 35-10z'/%3e%3c/svg%3e)
Mulți utilizatori aleg parole pe care le pot ține minte ușor. De aceea, data de naștere, numele membrilor familiei sau al animalelor de companie ajung să fie folosite pentru conturi de e-mail, rețele sociale și chiar aplicații importante. Problema este că aceste informații sunt adesea publice și pot fi găsite cu ușurință pe internet. Specialiștii Directoratului Național de Securitate Cibernetică (DNSC) avertizează că astfel de parole sunt printre primele încercate de infractorii cibernetici atunci când vor să compromită un cont.
O simplă fotografie aniversară publicată pe Facebook sau un mesaj de „La mulți ani!” pot dezvălui exact informațiile de care are nevoie un atacator. Același lucru este valabil și pentru parolele bazate pe nume, porecle sau detalii personale ușor de aflat.
Cele mai riscante parole
Experții recomandă evitarea următoarelor combinații:
- data nașterii;
- numărul de telefon;
- numele propriu;
- numele copiilor sau al partenerului;
- numele animalelor de companie;
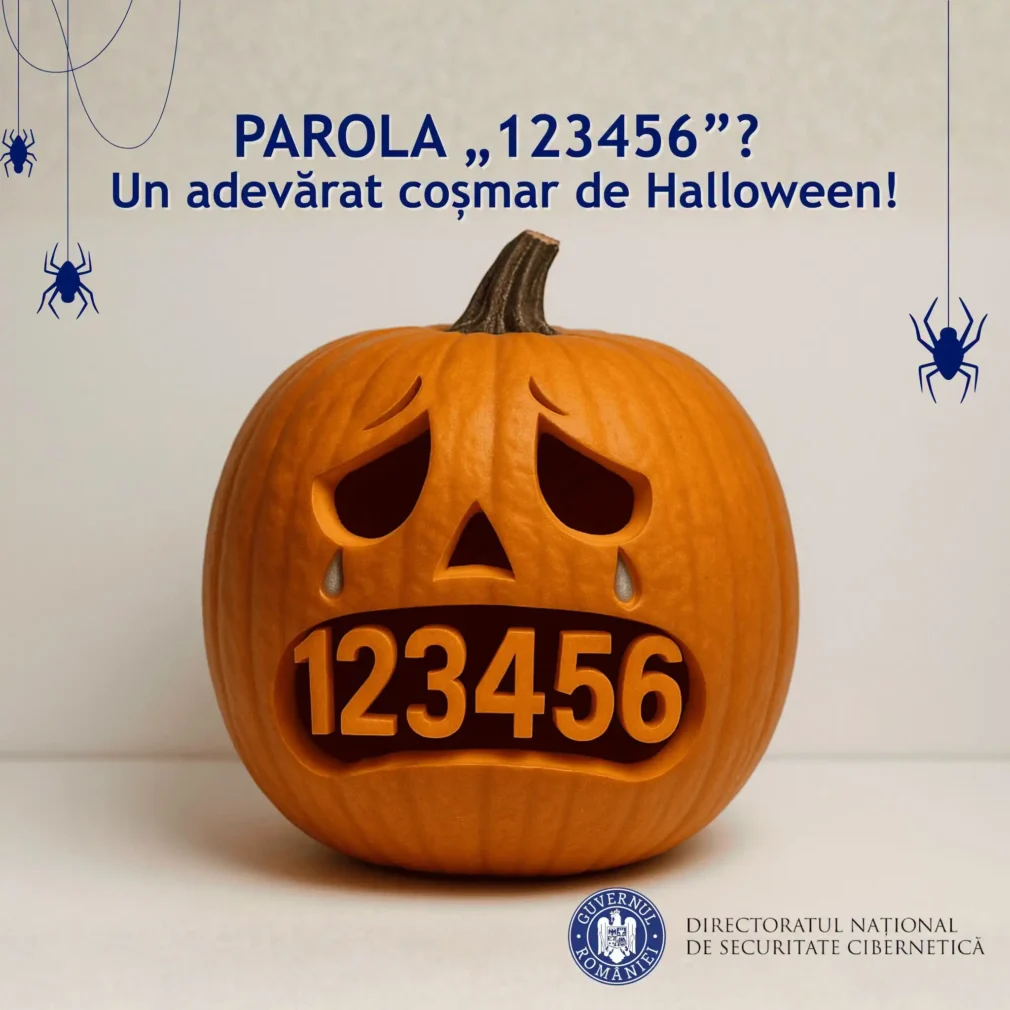
- parole simple precum „123456”, „qwerty” sau „parola”;
- aceeași parolă folosită pentru mai multe conturi.
Pericolul este și mai mare atunci când aceeași parolă este reutilizată pe mai multe platforme. În cazul unei breșe de securitate, infractorii pot folosi datele de autentificare furate pentru a încerca accesul și la alte servicii. Acest tip de atac este cunoscut sub numele de „credential stuffing”. Din păcate, aceasta este una dintre cele mai răspândite metode folosite de hackeri.
Cum arată o parolă sigură
Specialiștii DNSC nu oferă doar avertismente, ci si recomandări. Ca să nu riști să fii victima hackerilor, nu ar fi rău să le iei în seamă. Potrivit recomandărilor DNSC, o parolă eficientă:
- are minimum 12-16 caractere;
- conține litere mari și mici;
- include cifre și simboluri;
- nu conține informații personale;
De asemenea, ei spun că parola aleasă trebuie să fie diferită pentru fiecare cont important, să poată fi stocată într-un manager de parole și să fie completată de autentificarea în doi pași.
Pentru angajații care gestionează date personale sau alte date sensibile, precum și pentru cei care
au drepturi de administrator în rețele și sisteme informatice, parola trebuie sa aibă cel puțin 16
caractere, mai spun specialiștii.
Autentificarea biometrică
Pe măsură ce tehnologia evoluează, metodele de autentificare nu se mai limitează doar la utilizarea
parolelor clasice. Autentificarea biometrică (recunoașterea facială, amprentele digitale sau scanarea
irisului) a devenit o opțiune tot mai utilizată, fie ca alternativă, fie ca măsură suplimentară de securitate
(în cadrul autentificării multi-factor).
Utilizarea autentificării biometrice este permisă doar dacă sunt îndeplinite următoarele condiții:
• Echipamentul utilizat pentru autentificare este aprobat și configurat corespunzător;
• Datele biometrice sunt păstrate în siguranță, stocate local sau într-un sistem care respectă
standardele de securitate și confidențialitate
În cât timp poate fi ghicită o parolă slabă
Nu te baza pe faptul că știi tu mai bine. ”Doar nu oi păți chiar eu asta!” nu te salvează de necaz. O parolă bazată pe date personale poate fi identificată foarte repede. Atacatorii s-au specializat și ei. Mai nou, pornesc de la informații deja disponibile public. În schimb, parolele lungi și complexe sunt mult mai dificil de compromis. Din acest motiv, specialiștii recomandă și activarea autentificării în doi factori. Aceasta este o măsură de securitate care adaugă o verificare suplimentară prin cod, aplicație mobilă, amprentă sau recunoaștere facială.
Dacă există suspiciunea că o parolă a fost compromisă, aceasta trebuie schimbată imediat. Experții recomandă și verificarea dispozitivelor conectate la cont, deconectarea celor necunoscute și activarea autentificării în doi pași. Într-o lume în care aproape întreaga viață digitală este protejată de o parolă, câteva minute investite în securitate pot preveni probleme care costă mult mai mult decât un simplu reset de cont.