' fill='%23FBBC05' d='M0 37V11l17 13z'/%3e%3cpath clip-path='url(%23b)' fill='%23EA4335' d='M0 11l17 13 7-6.1L48 14V0H0z'/%3e%3cpath clip-path='url(%23b)' fill='%2334A853' d='M0 37l30-23 7.9 1L48 0v48H0z'/%3e%3cpath clip-path='url(%23b)' fill='%234285F4' d='M48 48L17 24l-4-3 35-10z'/%3e%3c/svg%3e)
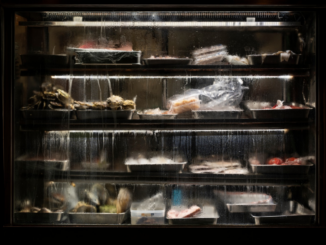
Sistemele care controlau temperatura frigiderelor din România erau accesibile direct de pe internet și foloseau programe învechite. Aceste vulnerabilități ar fi putut permite modificarea temperaturilor de la distanță, în urma unui posibil atac cibernetic. După incidentul din noaptea de 1 spre 2 noiembrie, magazinele afectate au deconectat sistemele de control de la internet, potrivit DNSC.
Potrivit directorului DNSC, Dan Cîmpean, modificările au început în jurul orei 01:30, însă problema a fost descoperită abia la 08:00, relatează Libertatea. Autoritățile au fost sesizate cu privire la un posibil atac asupra dispozitivelor care reglau temperatura aparatelor frigorifice.
Cum au putut fii accesate frigiderele de la distanță
Directorul DNSC a explicat că sistemele de control ale frigiderelor „erau legate prin routere GSM cu IP fix, accesibile direct din internet și rulau versiuni de software destul de vechi”. Practic, dispozitivele erau conectate la internet prin intermediul unor cartele SIM. În plus, aveau adrese IP fixe, ceea ce înseamnă că puteau fi găsite la aceeași adresă de rețea.
Silviu Stahie, expert în securitate informatică la Bitdefender, a explicat pentru Libertatea că această configurație poate facilita accesul neautorizat la echipamente, dacă acestea nu sunt protejate corespunzător. Sistemele respective le permit administratorilor să verifice și să modifice temperaturile frigiderelor fără să se deplaseze fizic la fiecare aparat.
În urma incidentului, cele șase magazine au decis să întrerupă conexiunea la internet a dispozitivelor afectate. Informația a fost confirmată de Mihai Rotariu, managerul de comunicare al DNSC.
Pot fi atacate și frigiderele inteligente din locuințe?
Reprezentanții DNSC susțin că echipamentele industriale afectate funcționează diferit față de frigiderele inteligente folosite în locuințe. Mihai Rotariu a explicat că „sistemele afectate (cele din magazine – n.red.) sunt controlate de la distanță prin echipamente speciale, care folosesc o tehnologie diferită de cea întâlnită în cazul frigiderelor inteligente sau al altor electrocasnice conectate la internet”.
Reprezentantul instituției precizează că „nu putem spune ca frigiderele personale pe care le folosim acasă pot fi manipulate similar”. Totuși, acest lucru nu înseamnă că electrocasnicele inteligente sunt complet protejate împotriva atacurilor informatice.
„Orice dispozitiv conectat la internet poate fi vulnerabil la atacuri cibernetice, dacă nu este protejat corespunzător prin menținerea dispozitivelor actualizate la cele mai recente versiuni software, folosirea unor parole puternice, schimbarea parolelor setate din fabrică, dezactivarea posibilității de a controla dispozitivele prin internet, atunci când nu avem nevoie de această funcție”, avertizează Mihai Rotariu.
Ce măsuri pot preveni astfel de atacuri
Expertul Bitdefender recomandă evitarea expunerii directe la internet a echipamentelor importante, în special a celor care fac parte din infrastructuri critice. O variantă mai sigură este utilizarea unei rețele locale, cunoscută drept LAN, în care dispozitivele pot comunica fără să fie accesibile direct din internet. Totodată, routerele trebuie actualizate periodic și configurate corespunzător. Un echipament care nu mai primește actualizări de securitate poate deveni vulnerabil în timp.
„În general, un producător serios asigură suport cel mult câțiva ani. Un router scump, bun, primește suport chiar și 10 ani”, explică Silviu Stahie.
Specialistul atrage atenția că unele dispozitive sunt conectate direct la internetul public din motive de comoditate. Acest lucru se întâmplă „de multe ori, pentru că e mai ușor și nu trebuie sa te mai conectezi la un VPN”, spune expertul Bitdefender. Un VPN, adică o rețea privată virtuală, poate permite accesarea securizată a sistemelor de la distanță, fără ca acestea să fie expuse direct pe internetul public.
Frigidere încălzite până la 50 de grade Celsius în alte țări europene
România nu este singura țară afectată de acest val de incidente cibernetice. Pe 2 noiembrie, peste 115 magazine din mai multe state europene au înregistrat probleme la sistemele frigorifice. În unele cazuri, temperaturile au ajuns la 50 de grade Celsius, iar comercianții au fost nevoiți să arunce cantități importante de alimente.
În Suedia, un magazin din rețeaua ICA a raportat că temperatura congelatoarelor a fost modificată de la distanță până la 50 de grade Celsius. Produsele afectate au trebuit eliminate. Și lanțul Coop a confirmat incidente în șase magazine, unde sistemele frigorifice au fost compromise.
Belgia s-a numărat printre cele mai afectate țări. Carrefour a anunțat probleme în 15 magazine, în timp ce Delhaize a raportat incidente în mai multe zeci de unități, inclusiv în Luxemburg. Autoritățile belgiene au deschis o anchetă.
În Irlanda, 13 supermarketuri SuperValu au fost afectate de un incident cibernetic. Produsele refrigerate și congelate au fost retrase temporar de la vânzare, ca măsură de precauție. Situații similare au fost raportate și în Estonia și în Portugalia. Probleme au apărut și în Italia, Finlanda și Țările de Jos.
Atacurile din noiembrie au venit după un incident de amploare în Franța, în luna octombrie. Atunci, hackerii au modificat de la distanță setările sistemelor frigorifice din sute de magazine, provocând pierderi de alimente și pagube de milioane de euro.